
企业邮箱使用自己的域名后,邮箱地址可以从普通的公共邮箱地址变成 name@yourcompany.com 这样的企业专属地址。对于企业官网、客户沟通、商务合作和品牌形象来说,使用统一的企业域名有助于建立更专业的对外形象。
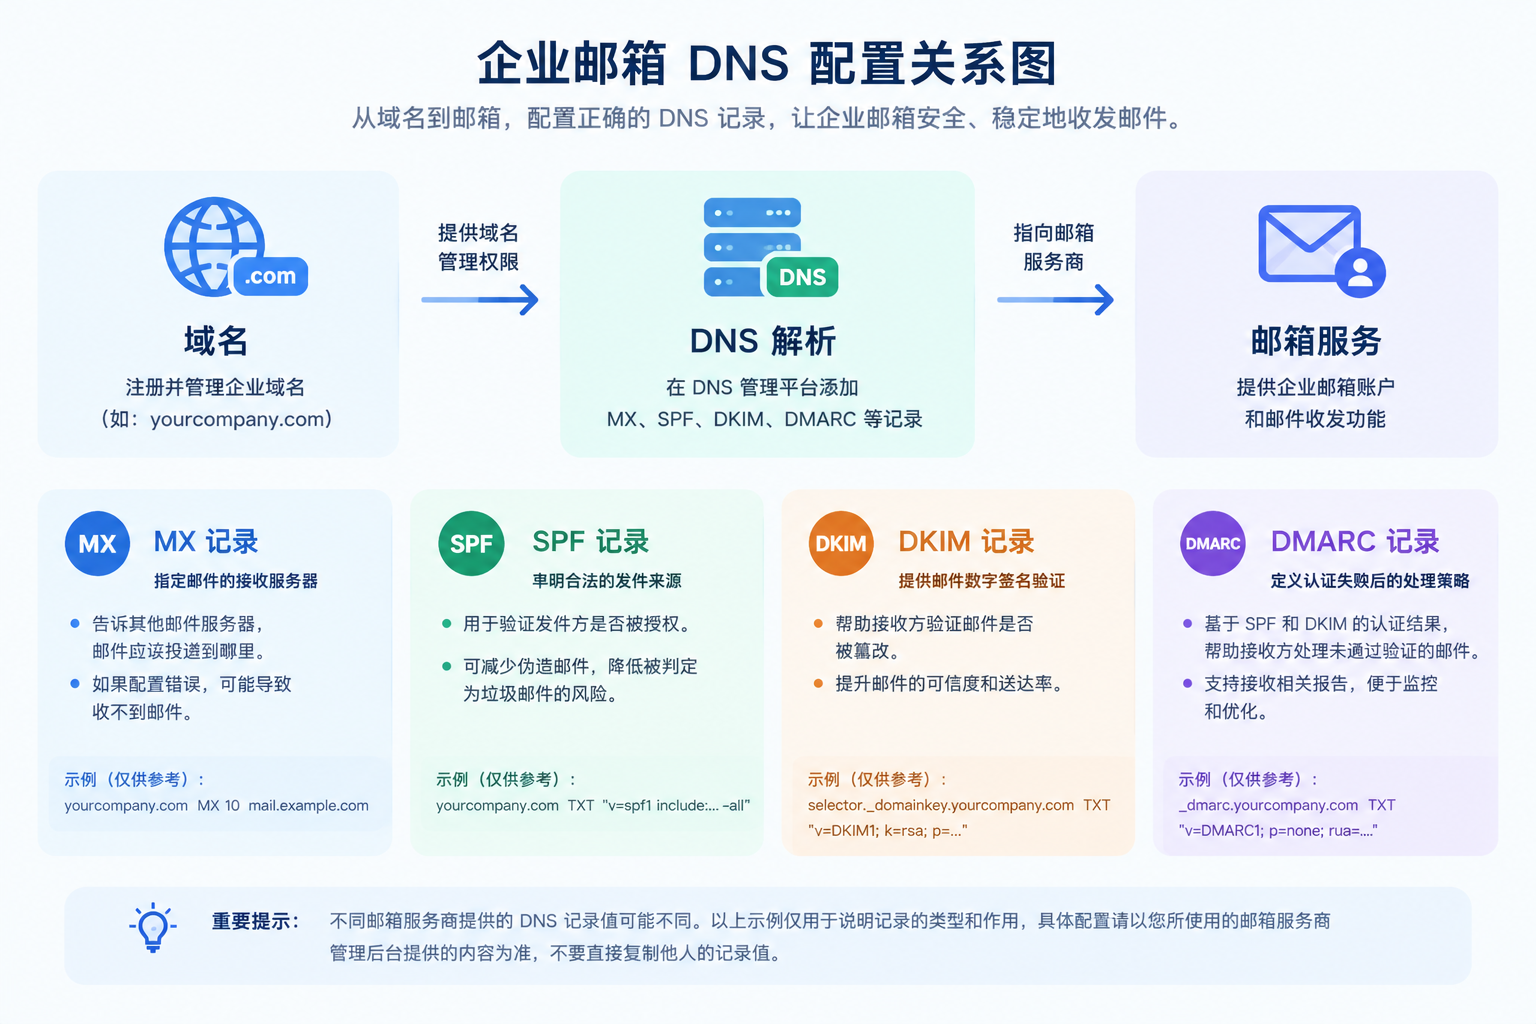
但注册了域名,并不代表马上就能使用企业邮箱。通常还需要开通企业邮箱服务、验证域名所有权,并在域名 DNS 中配置相应的解析记录。
其中,MX、SPF、DKIM 和 DMARC 是企业邮箱配置中经常遇到的几类记录。它们分别负责邮件接收路由和发件身份验证等不同工作,不能相互替代。
本文介绍基本原理、配置步骤和上线前的检查方法。不同邮箱服务商提供的记录值可能不同,实际操作时应以所使用邮箱服务商管理后台生成的配置为准。
一、使用自己的域名开通企业邮箱,需要准备什么?
开始配置之前,建议先准备好以下信息:
-
一个已经注册的域名: 例如
yourcompany.com。这里的域名仅用于演示。 -
企业邮箱服务: 需要选择并开通具体的邮箱服务,域名注册本身通常不包含完整的企业邮箱功能。
-
域名 DNS 管理权限: 用于添加和修改 MX、TXT、CNAME 等记录。DNS 管理位置不一定与域名注册商相同。
-
可正常使用的管理员联系方式: 用于接收验证邮件、管理通知和安全报告。
如果域名已经在使用,还需要先检查现有 DNS 配置,尤其是网站解析和已有邮箱记录,避免修改时影响正在运行的业务。
二、MX、SPF、DKIM 和 DMARC 分别有什么作用?
1. MX:告诉其他邮件服务器,邮件应该投递到哪里
MX 是邮件交换记录,主要负责指定域名的收件服务器。
例如,客户向 sales@yourcompany.com 发送邮件时,发送方的邮件系统会查询 yourcompany.com 的 MX 记录,并根据记录确定后续投递目标。
如果 MX 记录缺失、配置错误,或者仍然指向旧的邮箱服务商,就可能出现收不到邮件、邮件投递异常等问题。
2. SPF:声明哪些发件来源获得授权
SPF 通常通过 TXT 记录发布,用于声明哪些服务器或邮件服务可以代表该域名发送邮件。
如果企业同时使用企业邮箱、网站表单、客户管理系统或邮件营销工具,就需要梳理实际发件来源,再按照相关服务商的要求配置 SPF。
一个域名不能通过创建多条独立的 SPF 策略来分别授权不同服务商。 如果确实有多个合法发件来源,应按照 SPF 语法和各服务商要求,将授权内容合并到同一条 SPF 记录中。
3. DKIM:为邮件提供数字签名验证
DKIM 通过邮件数字签名帮助接收方验证邮件是否具有有效签名,以及签名覆盖的内容是否在传输过程中被修改。
配置时,邮箱服务商通常会提供 DKIM 记录的主机名、记录类型和记录值。根据不同服务商的实现方式,记录可能采用 TXT 或 CNAME 等形式。
不要自行猜测选择器名称、密钥或记录值,应从邮箱管理后台获取准确配置。
4. DMARC:规定认证失败邮件的处理策略,并支持报告
DMARC 建立在 SPF 和 DKIM 等认证机制之上,帮助接收方根据策略处理未通过相关检查的邮件,并可通过报告了解域名的邮件认证情况。
DMARC 通常使用主机记录 _dmarc 对应的 TXT 记录。
常见策略包括:
-
p=none:监测和收集信息,不要求接收方仅因 DMARC 失败就隔离或拒收邮件。 -
p=quarantine:要求接收方将未通过 DMARC 的邮件按隔离策略处理。 -
p=reject:要求接收方拒绝未通过 DMARC 的邮件。
接收方的实际执行方式仍可能有所不同。企业在切换邮件系统、梳理全部合法发件来源之前,不宜贸然启用严格策略,以免正常业务邮件受到影响。
三、企业邮箱 DNS 应该如何配置?
建议按以下步骤进行。
第一步:选择邮箱服务并添加自己的域名
在邮箱服务商管理后台添加企业域名,例如 yourcompany.com。
根据系统提示完成域名所有权验证。服务商可能要求添加一条 TXT 或 CNAME 记录,验证成功后,才能继续配置邮箱相关服务。
第二步:确认 DNS 实际由哪里管理
登录当前负责域名 DNS 解析的平台,检查现有解析记录。
需要注意,域名注册商与 DNS 托管服务商可能不是同一家。如果域名使用第三方 DNS 服务,应在实际生效的 DNS 管理平台修改记录,而不是随意选择一个控制台操作。
第三步:按服务商提供的要求添加 MX 记录
在 DNS 管理后台新增 MX 记录,填写邮箱服务商提供的主机记录、目标地址、优先级和 TTL 等字段。
如果域名已有旧邮箱服务的 MX 记录,切换前要确认邮件迁移方案和切换时间。直接替换 MX 记录可能改变新邮件的投递去向,因此不能忽略现有邮箱系统。
第四步:配置 SPF 和 DKIM
根据实际发件情况及邮箱服务商要求,添加 SPF 记录,并完成 DKIM 配置。
如果企业还使用网站程序、CRM 或其他系统发送邮件,也要确认这些发件来源是否需要授权或配置独立的 DKIM 签名。
第五步:配置 DMARC
在明确合法发件来源、检查 SPF 与 DKIM 配置后,再根据企业的邮件管理需求设置 DMARC。
如果刚开始建立邮件认证体系,可以先采用适合监测阶段的策略,检查报告并确认正常邮件不会被误判,再逐步评估是否需要加强策略。
四、DNS 记录示例:字段可以参考,记录值不要直接照抄
以下示例仅用于理解 DNS 记录的结构,不代表任何一家邮箱服务商的通用配置。
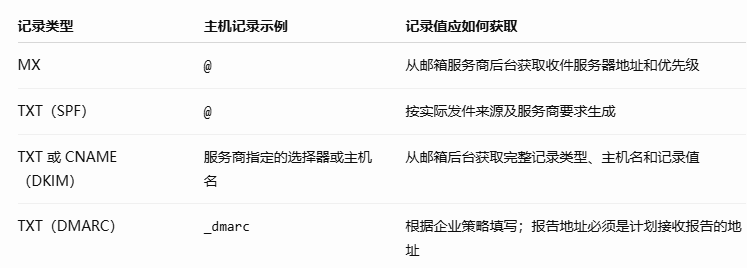
特别提醒:不要将网上的示例 MX、SPF、DKIM 或 DMARC 值直接复制到自己的域名上。 即使使用相同的邮箱品牌,不同版本、组织配置或迁移场景也可能存在差异。
五、企业邮箱上线前,必须检查哪些项目?
完成 DNS 配置后,建议逐项核查:
-
域名所有权验证是否成功。
-
MX 记录是否指向当前计划使用的邮箱服务。
-
SPF 是否只有一条有效的策略记录,且覆盖了实际合法发件来源。
-
DKIM 是否已经启用,选择器和公钥记录是否与后台一致。
-
DMARC 是否发布成功,报告接收地址是否可用。
-
使用不同外部邮箱分别测试收信和发信。
-
检查测试邮件的认证结果,确认 SPF、DKIM、DMARC 是否按预期通过。
-
如果正在从旧邮箱迁移,确认历史邮件、旧系统投递和切换期间的业务安排。
DNS 修改需要一定时间才能在不同解析节点上体现。具体生效时间取决于 TTL、DNS 服务商和缓存情况,不宜简单承诺固定几分钟内一定生效。
另外,DNS 记录配置正确并不意味着邮件一定不会进入垃圾邮件。发件信誉、邮件内容、收件方策略和发送行为等因素也可能影响投递结果。
六、常见问题:为什么配置了 DNS,邮箱还是不能正常使用?
问题一:能发邮件,却收不到邮件。
优先检查 MX 是否指向当前邮箱服务、是否仍存在旧服务的冲突记录,以及邮箱账户是否已经创建完成。
问题二:能收到邮件,但发出去的邮件进入垃圾箱。
检查 SPF、DKIM 和 DMARC 的配置与认证结果,同时核查实际发件来源、域名对齐情况和发件信誉。不能只靠修改一条 DNS 记录保证邮件进入收件箱。
问题三:网站还能打开,但邮箱无法收发。
网站解析和邮件解析是不同用途的 DNS 配置。应检查 MX、邮件认证记录以及邮箱服务本身,而不是因为网站正常就认为邮箱配置也正常。
问题四:更换邮箱服务后,旧邮箱还能收到邮件吗?
这取决于迁移方式、旧服务是否继续运行以及 MX 和其他相关配置。切换前应制定迁移和回退方案,避免在未确认新系统正常工作时贸然删除旧记录。
七、域名、DNS 与企业邮箱应该如何配合?
企业邮箱通常涉及三个不同层面:
-
域名注册: 管理域名的注册、续费和相关权限。
-
DNS 解析: 通过 MX、TXT、CNAME 等记录连接域名与相应服务。
-
企业邮箱服务: 提供邮箱账户、收发邮件、管理后台及相关功能。
三者相互配合,但并不等同。注册了域名,不一定已经购买邮箱服务;能够管理 DNS,也不代表邮箱账户已经开通。
如果企业正在准备官网上线、品牌域名布局或企业邮箱部署,可以先通过 JPISP 全球域名平台 查询相关域名信息,再结合实际邮箱服务商的配置要求完成 DNS 设置。
最后建议:先确认域名和邮箱服务,再按服务商要求配置 DNS,最后通过实际收发邮件和认证结果验证。 对企业而言,清楚记录域名归属、DNS 管理权限和邮箱服务配置,比单纯添加几条解析记录更重要。